সৌদি আরবে নাগরিকদের মৃত্যুদণ্ড কার্যকরের পর কূটনৈতিক সংকটে বাংলাদেশ
মক্কায় মসজিদের ভেতরে চুম্বনের অভিযোগে এক বাংলাদেশি পুরুষ ও এক নারীর মৃত্যুদণ্ড কার্যকর করেছে সৌদি আরব। তবে তাঁদের মৃত্যুদণ্ডের রায় কিংবা তা কার্যকরের বিষয়ে সৌদি…





মেলবোর্ন, ২২ জুলাই-
বিশ্বখ্যাত প্রযুক্তি প্রতিষ্ঠান মাইক্রোসফটের একটি জনপ্রিয় সার্ভিস ‘শেয়ার পয়েন্ট’ সার্ভারের দুর্বলতা কাজে লাগিয়ে সাইবার হ্যাকাররা বড় ধরনের হামলা চালিয়েছে। এতে অন্তত ১০০টি সংস্থা আক্রান্ত হয়েছে বলে জানাচ্ছেন নিরাপত্তা গবেষকরা। এসব সংস্থার মধ্যে সরকারি প্রতিষ্ঠানও রয়েছে এবং তাদের বেশিরভাগই যুক্তরাষ্ট্র ও জার্মানিতে অবস্থিত।
এই হামলার জন্য হ্যাকাররা একাধিক ‘জিরো-ডে দুর্বলতা’ ব্যবহার করেছে, যার মানে হচ্ছে এগুলো ছিল নতুন ধরনের সফটওয়্যার ত্রুটি যা আগে কেউ জানত না এবং যার জন্য তখনও কোনো প্রতিরক্ষা বা প্রতিরোধ ব্যবস্থা বের হয়নি। ফলে হ্যাকাররা সহজেই সার্ভারগুলোতে প্রবেশ করতে পেরেছে এবং সেখানে নিজেদের কোড বা ‘ব্যাকডোর’ ইনস্টল করেছে, যাতে তারা ভবিষ্যতেও গোপনে প্রবেশ করতে পারে।
নিরাপত্তা বিষয়ক প্রতিষ্ঠান Eye Security এবং Shadowserver ফাউন্ডেশন এই হামলার ব্যাপারে বিস্তারিত তথ্য প্রকাশ করেছে। তারা জানিয়েছেন, হ্যাকাররা মার্চ মাস থেকেই এই দুর্বলতা কাজে লাগিয়ে আক্রমণ শুরু করে। তবে মাইক্রোসফট সম্প্রতি বিষয়টি নিশ্চিত করে এবং নিরাপত্তা ব্যবস্থা প্রকাশ করে।
মাইক্রোসফট জানিয়েছে, তারা বিষয়টি গুরুত্বের সঙ্গে নিয়েছে এবং গ্রাহকদের দ্রুত আপডেট ইন্সটল করার অনুরোধ জানিয়েছে। তবে গবেষকরা বলছেন, শুধু সফটওয়্যার আপডেট করলেই চলবে না, আক্রান্ত প্রতিষ্ঠানগুলোকে তাদের পুরো সার্ভার পরীক্ষা করে দেখতে হবে কোনো ব্যাকডোর রেখে যাওয়া হয়েছে কিনা। সেইসঙ্গে তাদের নেটওয়ার্ক ও ব্যবহারকারীদের নিয়ন্ত্রণ ব্যবস্থাও পুনঃমূল্যায়ন করতে হবে।
আরও উদ্বেগজনক তথ্য হলো, বিশ্বজুড়ে হাজার হাজার প্রতিষ্ঠান এখনো মাইক্রোসফটের এই সার্ভার ব্যবহার করছে এবং তাদের অনেকেই এখনো ঝুঁকির মধ্যে রয়েছে। একটি নিরাপত্তা অনুসন্ধান প্ল্যাটফর্ম Shodan-এর তথ্য অনুযায়ী, এখনো অন্তত ৮ হাজারের বেশি সার্ভার ঝুঁকিপূর্ণ অবস্থায় রয়েছে।
গবেষক ড্যানিয়েল কার্ড বলেন, এই হামলার প্রভাব দীর্ঘস্থায়ী হতে পারে এবং এখনই ব্যবস্থা না নিলে আরও ভয়াবহ পরিস্থিতি তৈরি হতে পারে। যারা SharePoint চালায়, তাদের উচিত হবে কেবল নতুন ভার্সন ইন্সটল করা নয়, বরং সার্ভারে কেউ গোপনে প্রবেশ করেছে কিনা, সেটিও নিশ্চিত হতে হবে।
এই ঘটনায় এখন পর্যন্ত কোন দেশ বা সুনির্দিষ্ট হ্যাকার গোষ্ঠী দায় স্বীকার করেনি। তবে এর ধরন ও পরিধি দেখে মনে করা হচ্ছে, এটি দক্ষ ও সুপরিকল্পিত একটি হ্যাকিং অপারেশন, যার পেছনে হয়তো রাষ্ট্রীয় মদদপুষ্ট কোনো গোষ্ঠীও থাকতে পারে। তদন্ত এখনো চলমান রয়েছে।
সুত্রঃ রয়টার্স


মক্কায় মসজিদের ভেতরে চুম্বনের অভিযোগে এক বাংলাদেশি পুরুষ ও এক নারীর মৃত্যুদণ্ড কার্যকর করেছে সৌদি আরব। তবে তাঁদের মৃত্যুদণ্ডের রায় কিংবা তা কার্যকরের বিষয়ে সৌদি…
শারদীয় দুর্গোৎসবের শেষ অধ্যায় বিজয়া দশমী। আনন্দ, বেদনা, আবেগ ও সম্প্রীতির এক অনন্য মেলবন্ধনে এই দিনটি বাঙালির হৃদয়ে বিশেষ তাৎপর্য বহন করে। কয়েক দিনের উৎসব,…
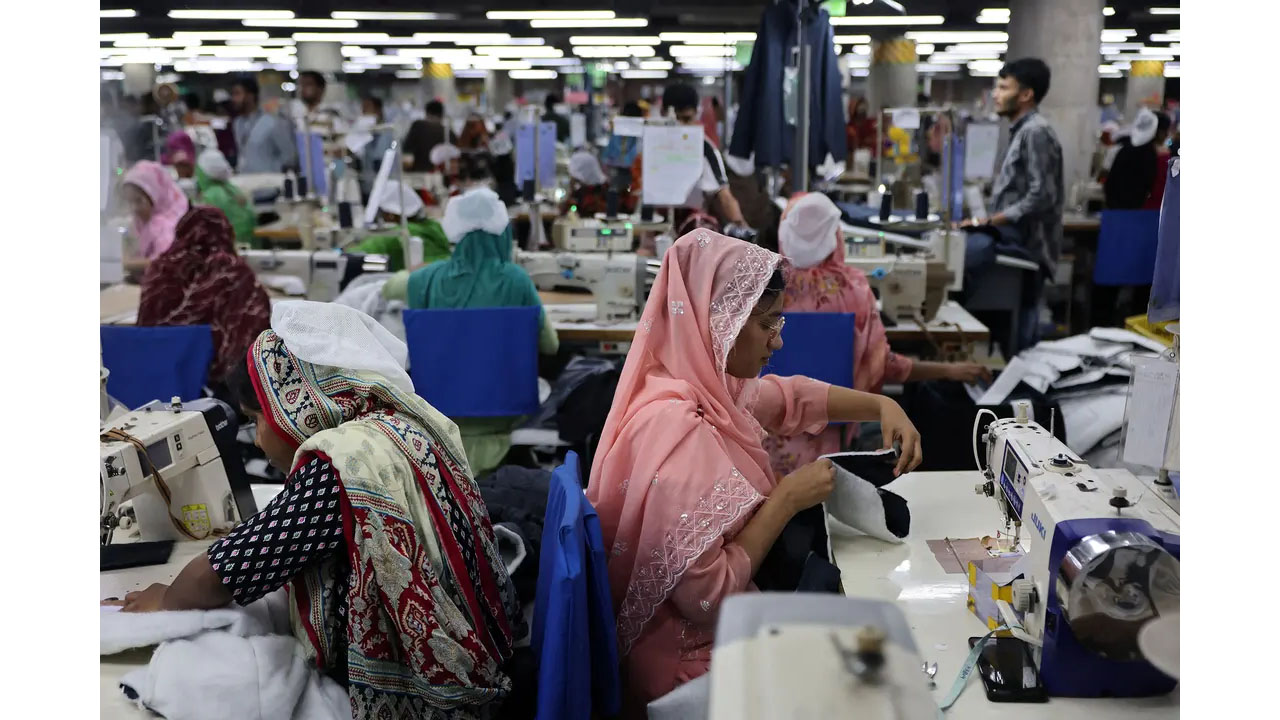
বিশ্ববাজারে জ্বালানির মূল্যবৃদ্ধি, গ্যাস সরবরাহে বিঘ্ন ও বিদ্যুৎ ঘাটতিতে উৎপাদন ব্যয় বাড়ছে। প্রতিযোগিতায় টিকে থাকতে হিমশিম খাচ্ছে বাংলাদেশের তৈরি পোশাকশিল্প। সকাল ১১টা। ঢাকার উত্তরে আশুলিয়ায়…
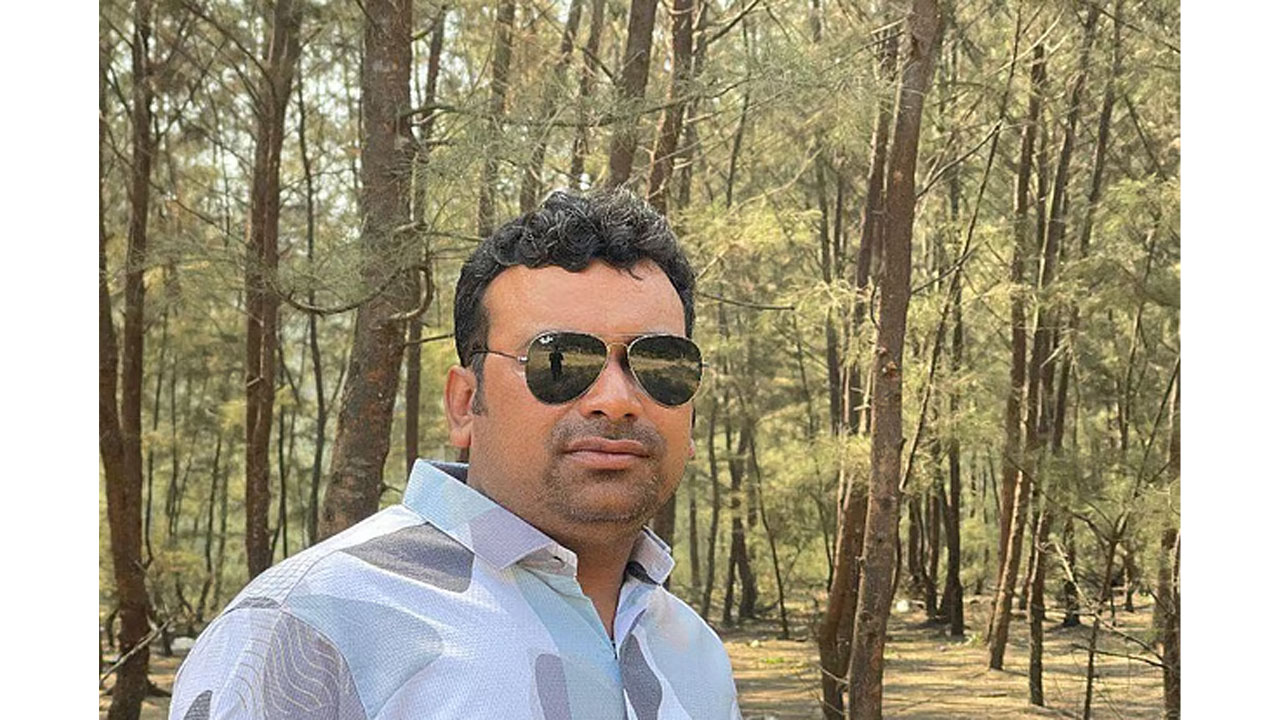
মাগুরা পৌরসভার পারনান্দুয়ালী কেন্দ্রীয় বাস টার্মিনালে রয়েল পরিবহনের কাউন্টারে নিহত যুবদল নেতা শাকের হোসেনের (৩৯) মাথার খুলির ভেতর থেকে একটি বুলেট পাওয়া গেছে। আজ বুধবার…
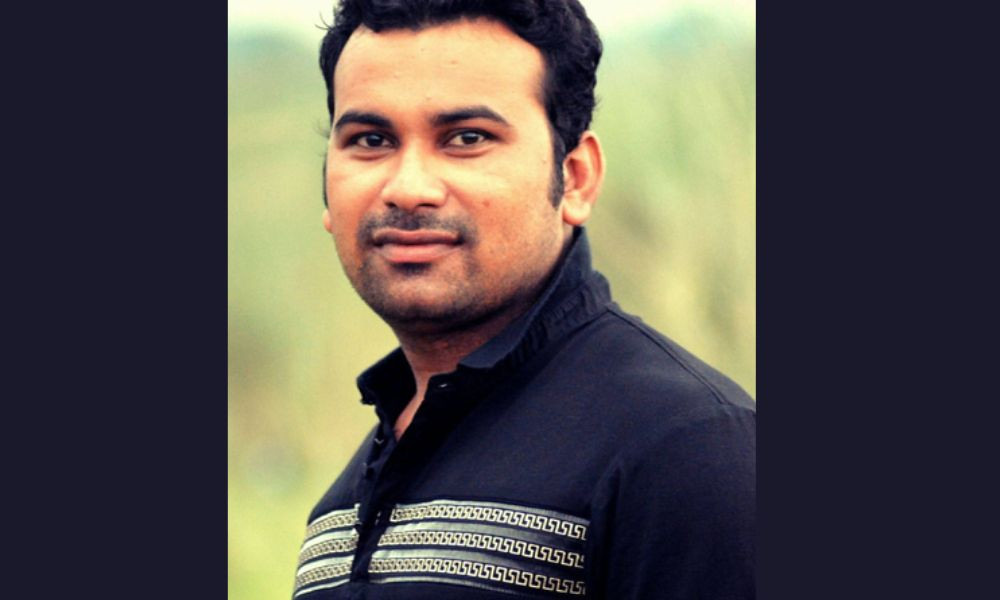
ওটিএন বাংলা ডেস্ক : মাগুরা পৌর যুবদলের সিনিয়র যুগ্ম আহ্বায়ক সাকের হোসেনের মাথা থেকে একটি গুলি উদ্ধার করা হয়েছে। বুধবার (২১ অক্টোবর) দুপুরে মাগুরা ২৫০…
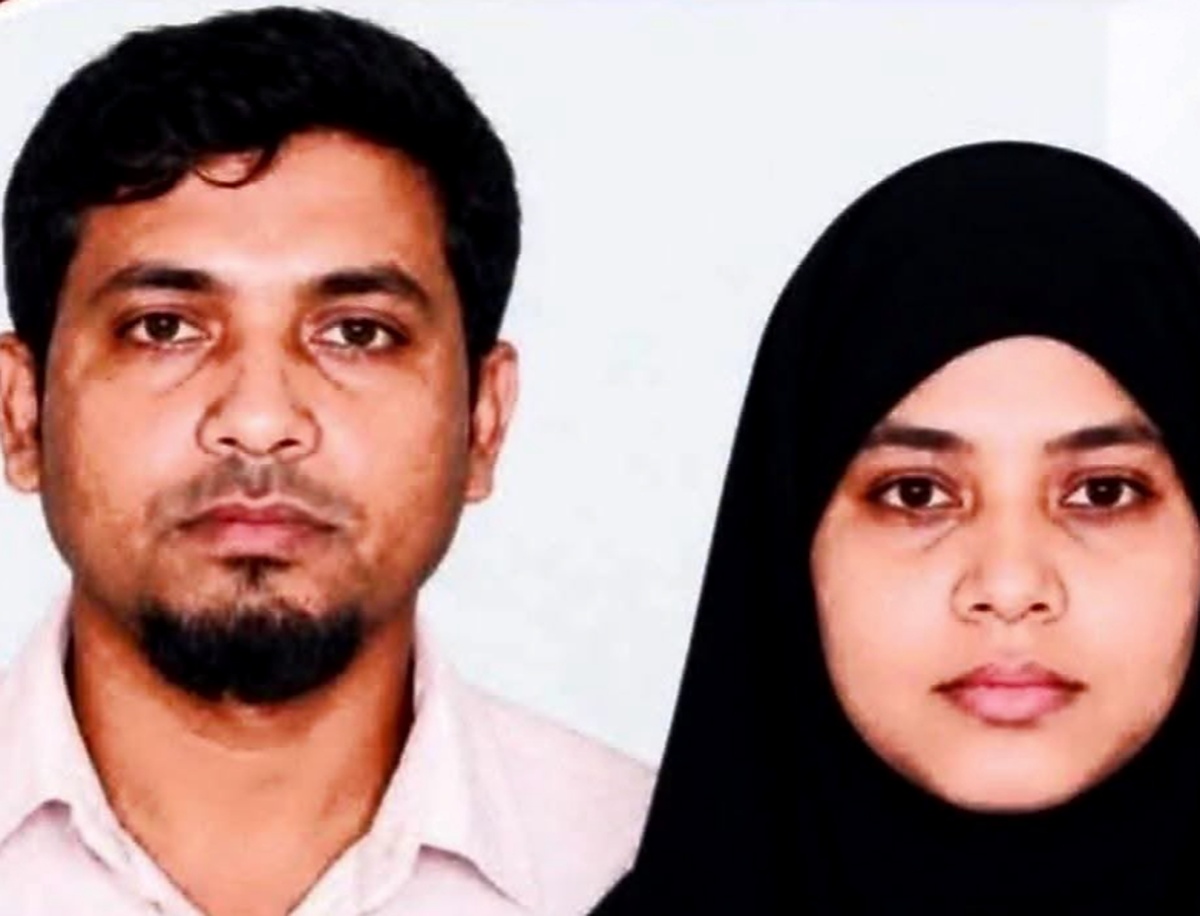
ওটিএন বাংলা ডেস্ক: সৌদি আরবের মক্কা অঞ্চলে দুই বাংলাদেশি নাগরিকের মৃত্যুদণ্ড কার্যকরের ঘটনায় অভিযোগ, আদালতের রায় এবং বাংলাদেশকে আগে অবহিত না করার কারণ জানতে চেয়েছে…


স্বত্ব © ওটিএন বাংলা - 2026 | গোপনীয়তা নীতিমালা | ব্যবহারের নীতিমালা | সম্পাদকীয় নীতিমালা | Proudly Developed by @SSB it.au