পাবনায় শিশু শিক্ষার্থীকে ধর্ষণচেষ্টা হুজুরের, মাদ্রাসায় আগুন দিল স্থানীয়রা
ওটিএন বাংলা ডেস্ক : পাবনা সদর উপজেলায় আবাসিক মহিলা মাদ্রাসার এক ছাত্রীকে ধর্ষণচেষ্টার অভিযোগে প্রতিষ্ঠানটির পরিচালক আবু ইউসুফকে (৫৫) আটক করে পুলিশে সোপর্দ করেছেন স্থানীয়রা।…




বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে (PHP) গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর বিশ্বজুড়ে বিভিন্ন প্রতিষ্ঠান ও ব্যবসাপ্রতিষ্ঠান নিজেদের কম্পিউটার সিস্টেমের নিরাপত্তা নিশ্চিত করতে দ্রুত হালনাগাদ কার্যক্রম চালাচ্ছে। সম্ভাব্য সাইবার হামলা এড়াতে যুক্তরাজ্য সরকারসহ বিভিন্ন প্রতিষ্ঠান সাময়িকভাবে কিছু ওয়েবসাইট ও অনলাইন সেবা বন্ধ রেখেছে।
বুধবার ও বৃহস্পতিবার পিএইচপির নিরাপত্তা ত্রুটির খবর প্রকাশ্যে আসার পর বিশ্বের বিভিন্ন স্থানে ওয়েবসাইট বন্ধ করে দেওয়া হয়। ওয়েবসাইট তৈরিতে কয়েক দশক ধরে ব্যবহৃত এই প্রোগ্রামিং ভাষার পেছনের প্রযুক্তিগত ব্যবস্থায় ‘গুরুতর নিরাপত্তা দুর্বলতা’ শনাক্ত হওয়ার কথা জানান এর উন্নয়নকারীরা।
গবেষকদের আশঙ্কা, যথাসময়ে নিরাপত্তা হালনাগাদ করা না হলে এসব ত্রুটির সুযোগ নিয়ে হ্যাকাররা পিএইচপি ব্যবহারকারী লাখ লাখ ওয়েবসাইটে অনুপ্রবেশ করতে পারে। তবে এখন পর্যন্ত এ ত্রুটিকে কাজে লাগিয়ে সফল সাইবার হামলার কোনো খবর পাওয়া যায়নি। বিশেষজ্ঞরা বলছেন, এর প্রকৃত প্রভাব বুঝতে কয়েক সপ্তাহ, এমনকি কয়েক মাসও লেগে যেতে পারে।
নিরাপত্তা ব্যবস্থা জোরদার করার অংশ হিসেবে যুক্তরাজ্য সরকারও কিছু অনলাইন সেবা সাময়িকভাবে বন্ধ রেখেছে। বৃহস্পতিবার ডাউনিং স্ট্রিট জানিয়েছে, নিরাপত্তা কার্যক্রম চলাকালে সরকারের কিছু সীমিত পরিসরের সেবা বন্ধ থাকতে পারে।
হাউস অব লর্ডসে দেওয়া বক্তব্যে যুক্তরাজ্যের প্রযুক্তিবিষয়ক মন্ত্রী ব্যারোনেস লয়েড অব এফরা জানান, সরকারের ৩২টি সেবা পুরোপুরি বন্ধ ছিল এবং আরও চারটি সেবা আংশিকভাবে অচল ছিল।
তিনি বলেন, নিরাপত্তা হালনাগাদ ও ঝুঁকি প্রশমনের ব্যবস্থা নেওয়ার সময় সিস্টেম সুরক্ষিত রাখতে সতর্কতামূলক পদক্ষেপ নেওয়ায় মূলত এই পরিস্থিতির সৃষ্টি হয়েছে।
কোন কোন সরকারি সেবা বন্ধ করা হয়েছিল, তা নির্দিষ্ট করে জানায়নি সরকার। তবে কর্তৃপক্ষের দাবি, যুক্তরাজ্যের জনগণের জন্য সরাসরি পরিচালিত বড় কোনো গুরুত্বপূর্ণ সরকারি সেবা এই ঘটনায় ক্ষতিগ্রস্ত হয়নি।
সরকারের এক মুখপাত্র জানান, সম্ভাব্য নিরাপত্তা ঝুঁকি শনাক্ত ও দূর করতে বিভিন্ন সরকারি দপ্তরে ইতিমধ্যে কাজ শুরু হয়েছে। এ বিষয়ে বিশেষজ্ঞরা ওপেনএআই এবং আন্তর্জাতিক অংশীদারদের সঙ্গে ঘনিষ্ঠভাবে কাজ করছেন।
তিনি আরও বলেন, কোনো সেবা বন্ধ থাকা মানেই সেটি হ্যাক হয়েছে, এমন নয়। সম্ভাব্য সমস্যাগুলো সমাধানে কাজ চলছে।
যুক্তরাজ্যের ন্যাশনাল সাইবার সিকিউরিটি সেন্টারের (এনসিএসসি) প্রধান প্রযুক্তি কর্মকর্তা অলি হোয়াইটহাউস ঘটনাটিকে ‘নজিরবিহীন’ বলে বর্ণনা করেছেন।
বিবিসি রেডিও ফোরের ‘ওয়ার্ল্ড অ্যাট ওয়ান’ অনুষ্ঠানে তিনি বলেন, তাঁর ধারণা, এই ঘটনার প্রভাব সর্বত্র অনুভূত হবে। তবে হ্যাকাররা সফলভাবে কোনো সিস্টেমে অনুপ্রবেশ করেছে, এমন কোনো ইঙ্গিত এখন পর্যন্ত পাওয়া যায়নি।
হোয়াইটহাউস জানান, ঝুঁকিতে থাকা প্রতিষ্ঠানগুলোর কাছে পাঠানো নিরাপত্তা নির্দেশনা তারা পেয়েছে এবং সে অনুযায়ী ব্যবস্থা নিচ্ছে, এমন ইতিবাচক প্রমাণ পাওয়া যাচ্ছে।
সরকারের ভূমিকা প্রসঙ্গে তিনি বলেন, অন্যান্য প্রতিষ্ঠানের জন্য নিয়ম নির্ধারণ করে সরকার। তাই নিজেদের ক্ষেত্রেও সেই নিয়ম যথাযথভাবে অনুসরণ করা জরুরি।
নিরাপত্তা ত্রুটির কারণে প্রযুক্তিগত সমস্যার প্রভাব পড়েছে বিভিন্ন ব্যবসাপ্রতিষ্ঠানেও।
দক্ষিণ ওয়েলসের চেপস্টো শহরের একটি গাড়ি মেরামতের গ্যারেজের মালিক ডিন প্রেসলি বিবিসি ‘ইওর ভয়েস’কে জানান, বুধবার সকাল থেকে তাঁর কম্পিউটার সিস্টেম ঠিকমতো কাজ করছে না। ফলে অনলাইনে গাড়ির এমওটি (MOT) পরীক্ষা-সংক্রান্ত কার্যক্রম সম্পন্ন করতে সমস্যায় পড়ছেন তিনি।
যুক্তরাজ্যে এমওটি হলো গাড়ির সড়ক চলাচলের উপযোগিতা যাচাইয়ের বাধ্যতামূলক পরীক্ষা।
ডিন বলেন, এর আগেও তাঁর প্রতিষ্ঠানে কম্পিউটার সিস্টেম অচল হওয়ার ঘটনা ঘটেছে। তবে এবার এত দীর্ঘ সময় ধরে সমস্যা চলেনি।
তিনি জানান, গাড়ির পরীক্ষা চালানো এবং সেটিকে আইনগতভাবে বৈধ রাখা সম্ভব হলেও প্রয়োজনীয় কাগজপত্র ও সনদ প্রিন্ট করা যাচ্ছে না। পরীক্ষার তথ্যও অনলাইন সিস্টেমে সংরক্ষিত হচ্ছে না।
ফলে বাধ্য হয়ে কাগজে হাতে লিখে নথি তৈরি করতে হচ্ছে। এতে গ্রাহকদের সেবা দিতে দেরি হচ্ছে।
পিএইচপি (PHP) একটি বহুল ব্যবহৃত প্রোগ্রামিং ভাষা, যা ওয়েবসাইটের সার্ভারে কাজ করে। ওয়েবসাইটের পেছনের বিভিন্ন কার্যক্রম পরিচালনা, তথ্য সংগ্রহ এবং ব্যবহারকারীর সামনে ওয়েবপেজের বিষয়বস্তু প্রদর্শনে এটি গুরুত্বপূর্ণ ভূমিকা রাখে।
১৯৯০-এর দশকের শুরুর দিকে গতিশীল ওয়েবপেজ ও ওয়েব অ্যাপ্লিকেশন তৈরির জন্য পিএইচপি তৈরি করা হয়। বর্তমানে উইকিপিডিয়া, অনলাইন শপ এবং ওয়ার্ডপ্রেসের মতো বিভিন্ন প্ল্যাটফর্মে এটি ব্যবহৃত হয়। লারাভেল, সিমফনি ও ড্রুপালের মতো জনপ্রিয় ওয়েব ডেভেলপমেন্ট ফ্রেমওয়ার্কও পিএইচপিনির্ভর।
সাইবার নিরাপত্তা প্রতিষ্ঠান উইজের (Wiz) তথ্য অনুযায়ী, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইটে পিএইচপি ব্যবহৃত হয়। চলতি সপ্তাহে প্রকাশ্যে আসা নিরাপত্তা ত্রুটিগুলো শনাক্ত করতে সহায়তা করেছিল প্রতিষ্ঠানটি।
ত্রুটিগুলোকে ‘পিএইচপি২শেল’ (php2shell) নামে চিহ্নিত করা হয়েছে। গবেষকদের মতে, সমস্যাটি শুধু পিএইচপির কোনো একটি সংস্করণে সীমাবদ্ধ নয়। ভাষাটির কাঠামোগত দুর্বলতার কারণে এর একাধিক পুরোনো সংস্করণও ঝুঁকির মুখে রয়েছে।
পিএইচপি ভাষার রক্ষণাবেক্ষণের দায়িত্বে থাকা অলাভজনক সংস্থা পিএইচপি ফাউন্ডেশন সতর্ক করে জানিয়েছে, নির্দিষ্ট পরিস্থিতিতে কোনো ধরনের পরিচয় যাচাই ছাড়াই দূর থেকে আক্রমণকারী হ্যাকার পিএইচপিচালিত সার্ভারে কোড চালানোর সুযোগ পেতে পারে। এর মাধ্যমে সার্ভারের নিয়ন্ত্রণ নেওয়া বা ক্ষতিকর কার্যক্রম পরিচালনার ঝুঁকি তৈরি হয়।
বেশ কয়েকটি বড় প্রযুক্তি প্রতিষ্ঠান জানিয়েছে, তাদের সিস্টেমে অনুপ্রবেশের চেষ্টা বেড়েছে।
ইন্টারনেট অবকাঠামো প্রতিষ্ঠান ক্লাউডফ্লেয়ারের প্রধান নির্বাহী ম্যাথিউ প্রিন্স বৃহস্পতিবার সামাজিক যোগাযোগমাধ্যম এক্সে জানান, নিরাপত্তা ত্রুটির বিষয়টি প্রকাশ্যে আসার আগের ১০ ঘণ্টায় তাদের নেটওয়ার্কে এই দুর্বলতাকে কাজে লাগানোর হাজারো চেষ্টা শনাক্ত করা হয়।
তিনি জানান, বিষয়টি প্রকাশের পর প্রথম ৪৫ মিনিটে এ ধরনের চেষ্টার সংখ্যা কয়েক দশ হাজারে পৌঁছায়। দুই ঘণ্টার মধ্যে তা কয়েক লাখে দাঁড়ায় এবং পরে সংখ্যাটি কয়েক মিলিয়নে পৌঁছে যায়।
অ্যামাজনও জানিয়েছে, তাদের সিস্টেমে এই ত্রুটি কাজে লাগানোর চেষ্টা করেছে হ্যাকাররা। তবে প্রতিষ্ঠানটির ওয়েবসাইটগুলো স্বাভাবিকভাবেই সচল ছিল।
নিরাপত্তা ত্রুটির প্রভাব পুরোপুরি স্পষ্ট না হলেও বুধবার থেকে বিভিন্ন প্রতিষ্ঠান ও সংস্থার কার্যক্রমে বিঘ্ন ঘটেছে।
সাইবার নিরাপত্তাবিষয়ক একটি ডাচ সংস্থা, ফিনল্যান্ডের সরকারি ব্যবস্থা এবং উইকিপিডিয়ার কিছু অংশ সাময়িকভাবে বন্ধ রাখার পর বৃহস্পতিবারের মধ্যে স্বাভাবিক কার্যক্রমে ফিরেছে।
অন্যদিকে, বৃহস্পতিবারও বেশ কিছু ওয়েবসাইট বন্ধ রাখা হয়। পিএইচপি তাদের সিস্টেমে ব্যবহৃত হচ্ছে কি না এবং অতিরিক্ত নিরাপত্তা হালনাগাদ প্রয়োজন কি না, তা যাচাই করতে প্রতিষ্ঠানগুলো দ্রুত পদক্ষেপ নেয়।
ফ্রান্সের টেলিযোগাযোগ প্রতিষ্ঠান অরেঞ্জ জানিয়েছে, নিরাপত্তা সংশোধনী কার্যকর করার সময় বিশ্বজুড়ে তাদের কিছু সেবা সাময়িকভাবে বন্ধ রাখা হয়েছিল।
সাইবার নিরাপত্তা গবেষকদের সার্ভার স্ক্যানের তথ্য অনুযায়ী, ঝুঁকিতে থাকা প্রতিষ্ঠানগুলোর একটি অংশ নিরাপত্তা প্যাচ বা ত্রুটি সংশোধনী প্রয়োগ শুরু করেছে। তবে বিশ্বব্যাপী এই কার্যক্রমের গতি প্রত্যাশার তুলনায় ধীর বলে মনে করছেন সংশ্লিষ্টরা।
আন্তর্জাতিক সাইবার নিরাপত্তা প্রতিষ্ঠান এনসিসি গ্রুপের সাইবার গোয়েন্দা ও প্রতিক্রিয়া বিভাগের ভাইস প্রেসিডেন্ট ম্যাট হাল বলেন, নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর ব্যবস্থা নেওয়ার সময় দ্রুত কমে আসছে।
তাঁর ভাষায়, কয়েক বছর আগেও কোনো দুর্বলতা কাজে লাগিয়ে হামলা চালাতে আক্রমণকারীদের কয়েক সপ্তাহ সময় লাগতে পারত। এখন সেই সময় নেমে এসেছে কয়েক দিন, এমনকি কয়েক ঘণ্টায়।
তিনি বলেন, এই পরিস্থিতি মোকাবিলায় উন্নয়নকারী ও প্রকৌশলীদের ওপর ব্যাপক চাপ তৈরি হয়েছে। ঘটনার কয়েক দিন পার হওয়ার মধ্যেই নিরাপত্তা বিশেষজ্ঞদের মধ্যে অতিরিক্ত কাজের কারণে ক্লান্তি দেখা দিতে পারে।
কাজের চাপ ভাগ করে নেওয়া, পর্যাপ্ত বিশ্রাম নিশ্চিত করা এবং সহকর্মীদের সহযোগিতা করার ওপর গুরুত্ব দেন তিনি।
ম্যাট হালের মতে, সাইবার হামলা মোকাবিলায় শুধু প্রযুক্তিগত সক্ষমতা যথেষ্ট নয়। সংকট মোকাবিলার সক্ষমতা নির্ভর করে সংশ্লিষ্ট মানুষদের সুস্থতা, প্রস্তুতি ও পারস্পরিক সহযোগিতার ওপরও।


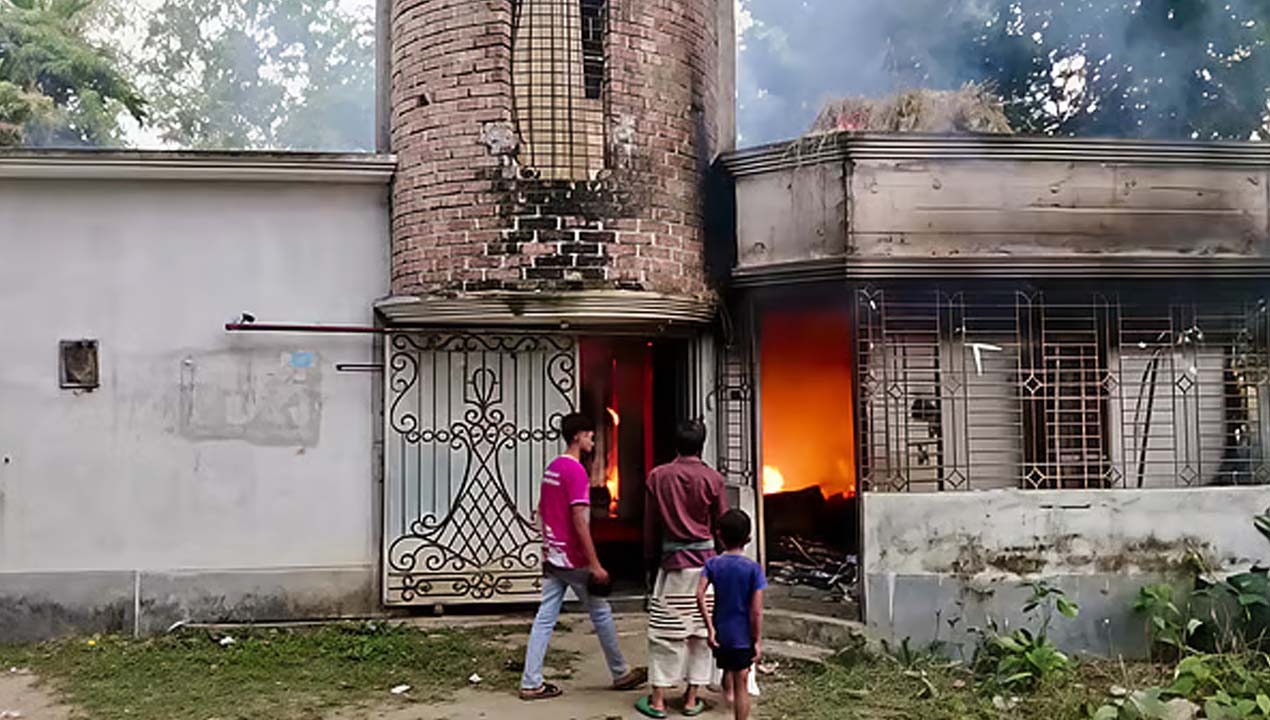
ওটিএন বাংলা ডেস্ক : পাবনা সদর উপজেলায় আবাসিক মহিলা মাদ্রাসার এক ছাত্রীকে ধর্ষণচেষ্টার অভিযোগে প্রতিষ্ঠানটির পরিচালক আবু ইউসুফকে (৫৫) আটক করে পুলিশে সোপর্দ করেছেন স্থানীয়রা।…
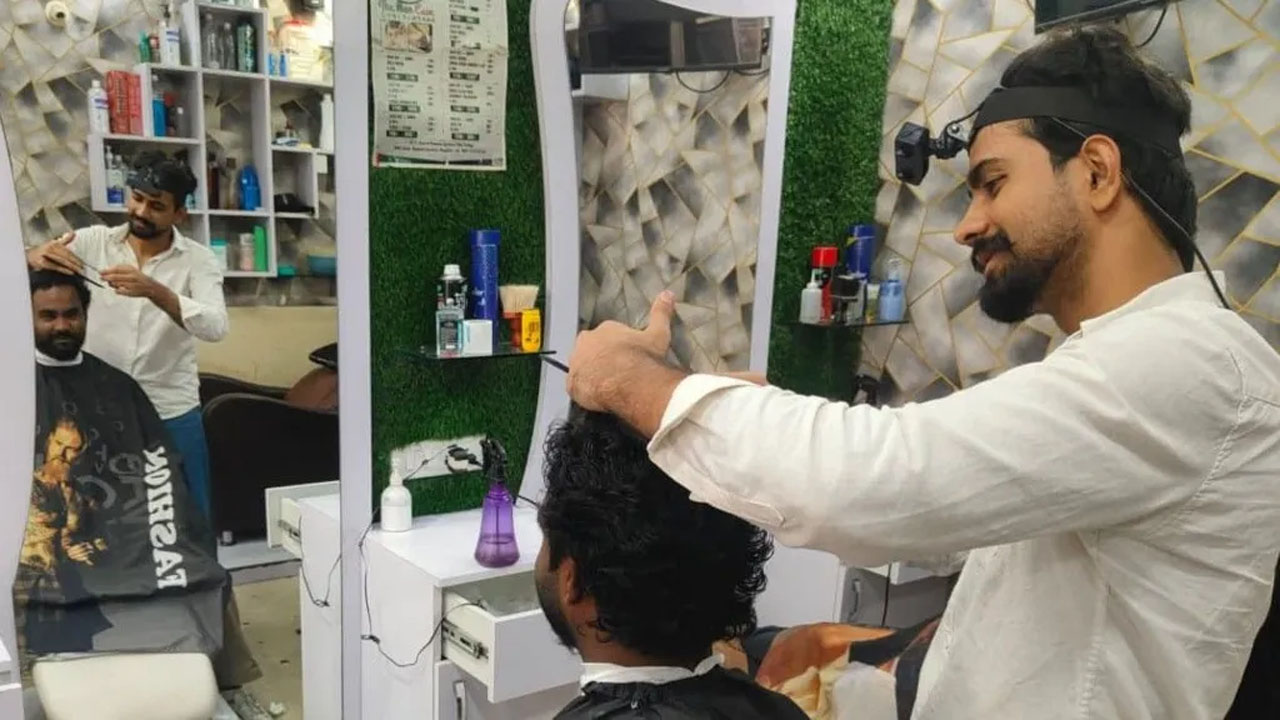
ভারতের বেঙ্গালুরুতে গত চার বছর ধরে চুল কাটা ও দাড়ি ছাঁটার কাজ করছেন মোহাম্মদ আশিম। তবে সম্প্রতি তাঁর কাজের ধরনে এসেছে নতুন সংযোজন। এখন মাথায়…
ঢাকার দক্ষিণ কেরানীগঞ্জে নিজ ফ্ল্যাট থেকে ডালিয়া আক্তার সুমা (৫০) নামে এক আওয়ামী লীগ নেত্রীর গলাকাটা মরদেহ উদ্ধার করেছে পুলিশ। শুক্রবার (২৩ অক্টোবর) সকালে বাস্তা…
কবিতা বোধের অনুরণন কিংবা নান্দনিক শিল্পভাষা—যেখানে মূর্ত জীবনচিত্রের আড়ালে বিমূর্ত অনুভূতিগুলো শব্দের অবয়ব লাভ করে। মানুষ, পৃথিবী, ব্যক্তিগত অভিজ্ঞতা, সম্পর্কের টানাপোড়েন, সময়ের অভিঘাত, স্মৃতির আলো-অন্ধকার…
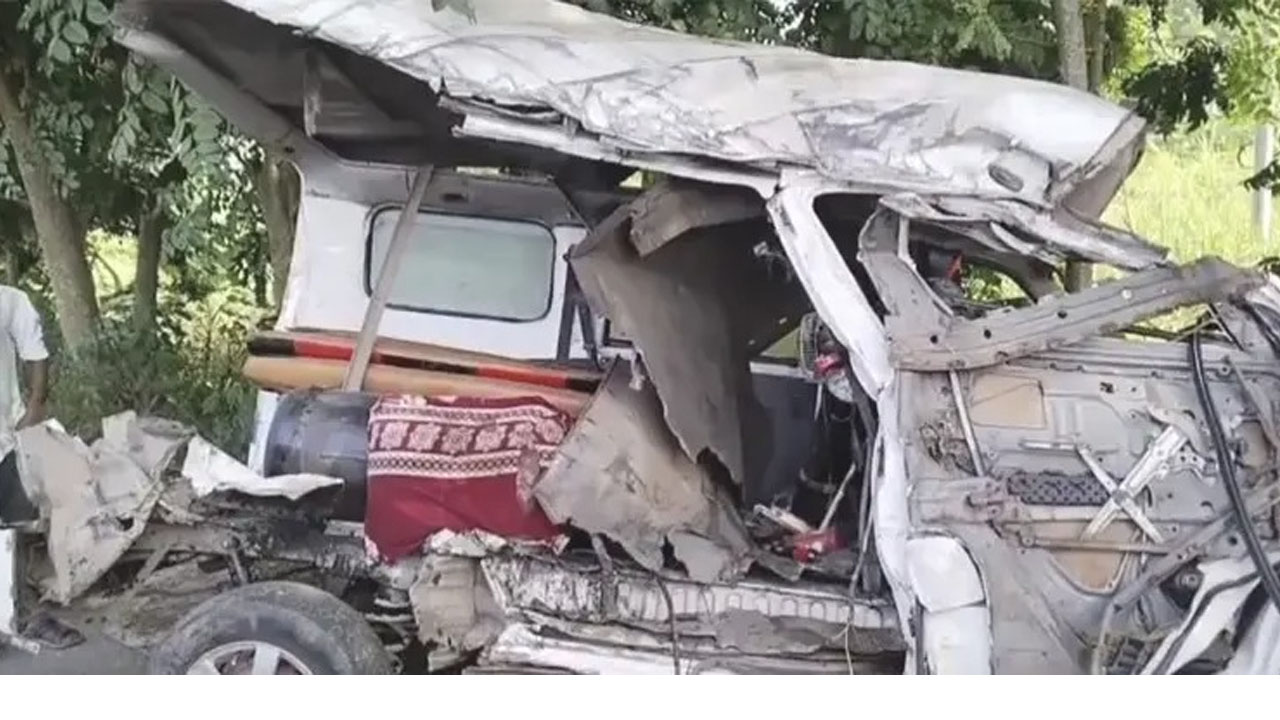
ওটিএন বাংলা ডেস্ক: ফরিদপুরের মধুখালীতে ঢাকা-খুলনা মহাসড়কে বাস ও অ্যাম্বুলেন্সের মুখোমুখি সংঘর্ষে তিনজন নিহত হয়েছেন। এ ঘটনায় আহত হয়েছেন আরও চারজন। শুক্রবার (২৩ অক্টোবর) দুপুর…
সামাজিক যোগাযোগমাধ্যমে দেওয়া মৃত্যুর হুমকি ও ধর্ষণের হুমকিমূলক পোস্ট সরিয়ে ফেলার দায়িত্ব সংশ্লিষ্ট প্ল্যাটফর্মগুলোর নেওয়া উচিত বলে মন্তব্য করেছেন অস্ট্রেলিয়ার প্রধানমন্ত্রী অ্যান্থনি আলবানিজ। দেশটির স্বতন্ত্র…


স্বত্ব © ওটিএন বাংলা - 2026 | গোপনীয়তা নীতিমালা | ব্যবহারের নীতিমালা | সম্পাদকীয় নীতিমালা | Proudly Developed by @SSB it.au