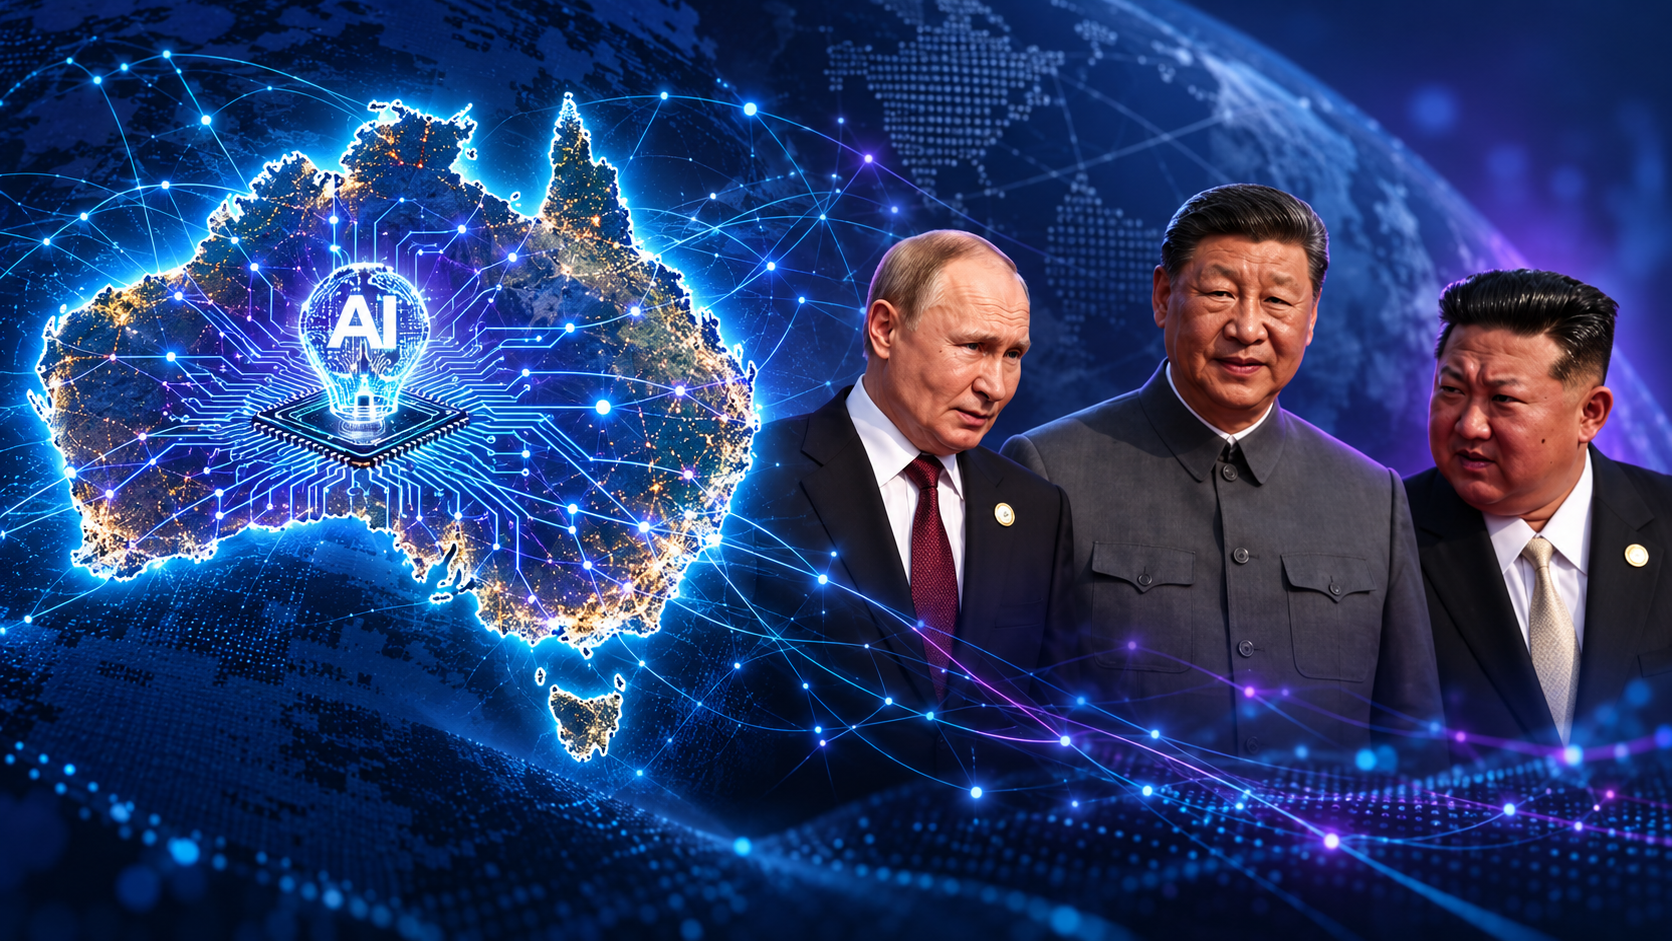
নিউজওয়্যার সংবাদে বলা হয়, রাশিয়া, চীন ও উত্তর কোরিয়া অস্ট্রেলিয়ার বিরুদ্ধে কৃত্রিম বুদ্ধিমত্তা-চালিত সাইবার হামলার পৃষ্ঠপোষকতা করছে। অস্ট্রেলিয়ার সাইবার নিরাপত্তায় এআইচালিত হামলার ঝুঁকি তুলে ধরে প্রতীকী চিত্র। ছবি: ফটো কম্পোজিট।
ওটিএন বাংলা: সংস্থাটির ২০২৫–২৬ অর্থবছরের বার্ষিক সাইবার হুমকি প্রতিবেদনে বলা হয়েছে, কৃত্রিম বুদ্ধিমত্তা বা এআইয়ের দ্রুত অগ্রগতি সাইবার নিরাপত্তার পরিবেশ বদলে দিচ্ছে। রাষ্ট্রসমর্থিত হ্যাকার ও সাইবার অপরাধীরা এই প্রযুক্তি ব্যবহার করে আরও দ্রুত, ব্যাপক পরিসরে এবং নিখুঁতভাবে হামলা চালানোর সক্ষমতা অর্জন করছে।
প্রতিবেদন অনুযায়ী, গত অর্থবছরে এএসডির অস্ট্রেলিয়ান সাইবার সিকিউরিটি সেন্টার দেড় হাজারের বেশি সাইবার নিরাপত্তা ঘটনায় সাড়া দিয়েছে, যা আগের বছরের তুলনায় প্রায় ২০ শতাংশ বেশি। একই সময়ে সম্ভাব্য ক্ষতিকর সাইবার তৎপরতা সম্পর্কে বিভিন্ন প্রতিষ্ঠানকে ৪ হাজার ৪০০ বারের বেশি সতর্ক করা হয়েছে—আগের বছরের তুলনায় প্রায় ৮০ শতাংশ বেশি।
ভবিষ্যৎ হামলার জন্য গোপন অবস্থান
এএসডি জানিয়েছে, রাষ্ট্রসমর্থিত সাইবার গোষ্ঠীগুলো সংবেদনশীল তথ্য সংগ্রহের পাশাপাশি বিভিন্ন নেটওয়ার্কে আগাম প্রবেশাধিকার ধরে রাখার চেষ্টা করছে। এর মাধ্যমে তারা নিজেদের পছন্দমতো সময়ে গোয়েন্দা তথ্য সংগ্রহ, কার্যক্রমে বিঘ্ন সৃষ্টি কিংবা আরও গুরুত্বপূর্ণ ব্যবস্থায় প্রবেশের সুযোগ পেতে পারে। সরকারি প্রতিষ্ঠানের পাশাপাশি গুরুত্বপূর্ণ অবকাঠামো পরিচালনাকারী সংস্থা, বেসরকারি ব্যবসা ও ব্যক্তিরাও এই তৎপরতার লক্ষ্যবস্তু।
পুরোনো ব্যবস্থায় বাড়ছে ঝুঁকি
এএসডির মহাপরিচালক অ্যাবিগেইল ব্র্যাডশ সতর্ক করেছেন, এআই ব্যবহার করে হামলাকারীরা আগের চেয়ে দ্রুত নিরাপত্তার দুর্বলতা শনাক্ত ও কাজে লাগাতে পারছে। ফলে প্রতিষ্ঠানগুলোর মৌলিক সাইবার নিরাপত্তা জোরদার করা এবং পুরোনো প্রযুক্তি আধুনিকায়ন জরুরি হয়ে উঠেছে।
প্রতিবেদনে দেখা গেছে, হালনাগাদ না করা সফটওয়্যার ও পুরোনো নিরাপত্তার দুর্বলতা এখনো হামলার বড় সুযোগ তৈরি করছে। গত অর্থবছরে এমন একটি দুর্বলতাও সফলভাবে কাজে লাগানো হয়েছে, যা প্রথম শনাক্ত হয়েছিল ২০০৮ সালে। এআই এসব দুর্বলতা খুঁজে বের করা ও কাজে লাগানোর জন্য প্রয়োজনীয় দক্ষতা ও পরিশ্রম কমিয়ে দিচ্ছে।
প্রতিরক্ষাতেও এআই ব্যবহারের তাগিদ
তবে এআইকে কেবল হুমকি হিসেবে দেখছে না এএসডি। সংস্থাটি বলছে, একই প্রযুক্তি ব্যবহার করে অস্বাভাবিক কার্যক্রম শনাক্ত, সফটওয়্যারের দুর্বলতা খুঁজে বের করা এবং হামলার পর দ্রুত ব্যবস্থা নেওয়া সম্ভব।
প্রতিষ্ঠানগুলোকে নিয়মিত নিরাপত্তা হালনাগাদ, ইন্টারনেটে উন্মুক্ত পুরোনো ব্যবস্থা কমানো এবং বহুধাপের পরিচয় যাচাই বা পাসকি ব্যবহারের ওপর গুরুত্ব দিতে বলা হয়েছে। এএসডির বার্তা হলো, সাইবার নিরাপত্তা সম্পর্কে সচেতনতার পাশাপাশি এখন বাস্তব পদক্ষেপ নেওয়াও জরুরি।
-news.com.au